Saltar al contenido
Modelos

Palo Alto PA-3410: 7,5 Gbps contra amenazas y puertos de 10 y 25 Gb

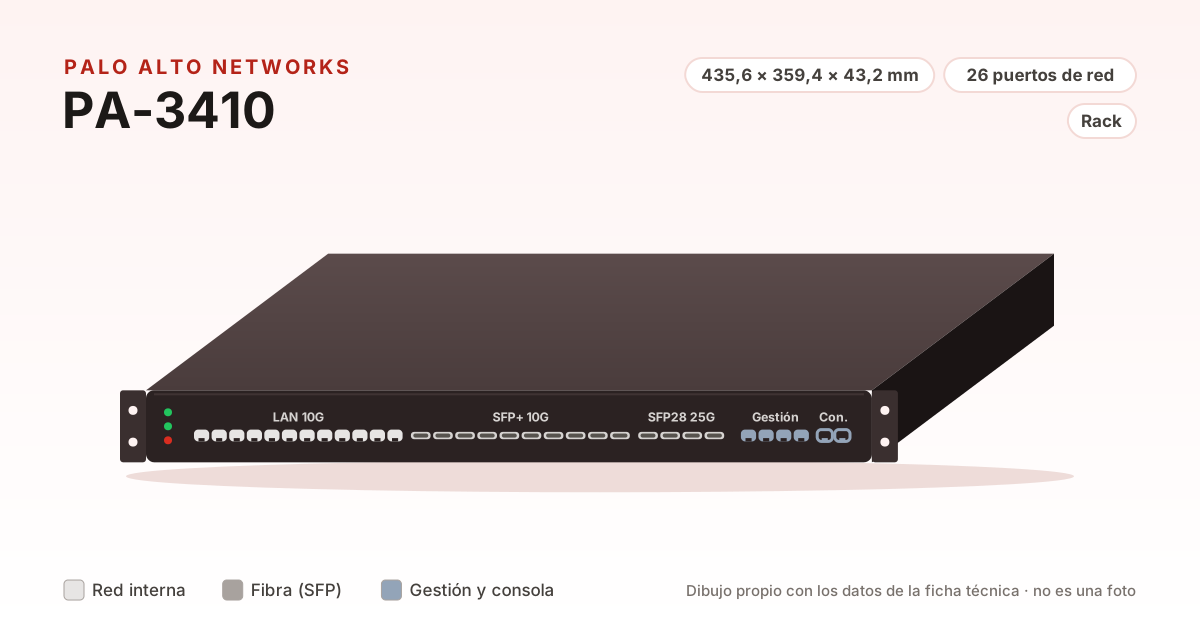
El Palo Alto PA-3410 da 7,5 Gbps con la prevención de amenazas encendida y 14 Gbps como cortafuegos con App-ID, según su ficha. Va en rack de 1 U, con 12 puertos de cobre de hasta 10 Gb, 10 SFP+ y 4 SFP28 de 25 Gb, y dos fuentes redundantes. Es el menor de la serie PA-3400.

Dibujo del Palo Alto Networks PA-3410 con sus puertos de red según la ficha técnica (no es una foto)Dibujo propio con los puertos de la ficha técnica oficial
Velocidad con todas las protecciones
7,5 Gb/s
Cortafuegos
14 Gb/s
Puertos de red
26
Redacción de Firewalls Hardware · Actualizado el · 3 min de lectura
8,1sobre 10

Para fibras de hasta 5 Gb/s con todas las protecciones

Velocidad con todas las protecciones 40 %
8,6
Años de soporte 25 %
6
Puertos 20 %
10
Certificaciones 15 %
8
Cómo puntuamosVelocidad con todas las protecciones 40 %, Años de soporte 25 %, Puertos 20 %, Certificaciones 15 %
Ideal para
  • Sedes centrales o centros de datos con enlaces de 10 Gb y la prevención de amenazas encendida
  • Empresas que quieren separar redes o clientes con sistemas virtuales: admite hasta 11
No es para ti si
  • Te basta con 4,5 Gbps con todo encendido: el PA-1410 gasta menos y tiene PoE
  • Necesitas puertos de 40 o 100 Gb: los traen el PA-3430 y el PA-3440

Rendimiento

Sin proteccionesCon esa función
  • Cortafuegos (con App-ID)Firewall throughput (appmix), con App-ID y registro activados 14 Gb/s
  • Prevención de amenazasThreat Prevention throughput (appmix), con App-ID, IPS, antivirus, antispyware, WildFire, DNS Security, bloqueo de archivos y registro 7,5 Gb/s
  • VPN IPsecIPsec VPN throughput (transacciones HTTP de 64 KB, con registro) 6,6 Gb/s

Escala logarítmica. Medido con PAN-OS 12.1. Fuente: la ficha técnica oficial de la serie PA-3400, consultada el 16 de noviembre de 2026. Sesiones simultáneas: 1,4 millones · Sesiones nuevas por segundo: 145.000 · Sistemas virtuales (de serie / máximo): 1 / 11 (los demás, con licencia aparte).

Puertos

Panel frontal del Palo Alto Networks PA-3410: 12 RJ45 de 10 Gb, 10 SFP+ de 10 Gb, 4 SFP+ de 25 Gb, 4 RJ45 1 2 3 4 5 6 7 8 9 10 11 12 Datos de 10 Gb 10 Gb 13 14 15 16 17 18 19 20 21 22 SFP+ 10 Gb 23 24 25 26 SFP28 25 Gb 27 28 29 30 Gestión y alta disponibilidad (1 de gestión, 2 RJ45 y 1 SFP+ de HA) Consola (RJ45 y micro-USB)
  • Red interna
  • Fibra (SFP)
  • Gestión
  • 12 RJ45 de 10 Gb · 10 SFP+ de 10 Gb · 4 SFP+ de 25 Gb · 4 RJ45

La ficha da 12 puertos de cobre de 1, 2,5, 5 o 10 Gb, 10 huecos SFP/SFP+ de 1 o 10 Gb y 4 SFP28 de 25 Gb, sin reservar ninguno para la WAN: el papel de cada uno se elige en PAN-OS. Aparte, un puerto de gestión, dos de alta disponibilidad de 1 Gb y uno SFP+ de 10 Gb para lo mismo, y dos consolas (RJ45 y micro-USB). Ninguno es PoE.

Cómo se conecta

Como router Recomendado entre la fibra y tu red

InternetRouter de la operadoraen modo puentePA-3410reparte las direccionesSwitchEquipos y wifi

Lo que ganas

  • Ve y filtra todo lo que entra y sale de la red
  • Puede separar la red en zonas (invitados, servidores, cámaras)

Lo que pierdes

  • Hay que configurar en él la conexión a internet
  • Si se apaga, la red se queda sin internet

Transparente en modo puente, sin cambiar la red

InternetRouter de la operadorareparte las direccionesPA-3410invisible, en puenteSwitchEquipos y wifi

Lo que ganas

  • Se pone sin tocar las direcciones de la red ni el router que ya hay

Lo que pierdes

  • Algunas funciones de router no se usan en este modo (la documentación del fabricante dice cuáles)

Solo vigilando con una copia del tráfico

InternetRouter de la operadorareparte las direccionesSwitchPA-3410recibe una copiaEquipos y wifi

Lo que ganas

  • No puede cortar la red

Lo que pierdes

  • Avisa de lo que ve, pero no lo bloquea

Certificaciones

Seguridad y soporte

  • Grave

    Ejecución de código en la interfaz de gestión de PAN-OS

    Permitía a un atacante autenticado con acceso a la interfaz de gestión ejecutar código como root en el cortafuegos.

    Corregido en PAN-OS 12.2.4, 12.1.10-h2, 11.2.16 y los parches de cada rama del aviso

  • Grave

    Desbordamiento de búfer en el procesado XML de PAN-OS

    Permitía a un atacante sin autenticar con acceso a la interfaz de gestión o de datos ejecutar código como root en los cortafuegos PA.

    Corregido en PAN-OS 12.2.3, 12.1.10, 11.2.13-h2 y los parches de cada rama del aviso

Frente a sus rivales

DatoPalo Alto Networks PA-3410Sophos XGS 3100WatchGuard Firebox M495Fortinet FortiGate 400F
Velocidad con todas las protecciones7,5 Gb/s8,3 Gb/s6,3 Gb/s9 Gb/s (la mejor)
Cortafuegos14 Gb/s47 Gb/s37 Gb/s79,5 Gb/s (la mejor)
Puertos26121832 (la mejor)
Usuarios——500—

En verde, la mejor de cada fila.

Datos clave

SistemaPAN-OS (de la 10.2 a la 12.2)
VersionesPA-3420, con más rendimiento y los mismos puertos
AlmacenamientoSSD de 480 GB
TPMSí: arranque seguro y raíz de confianza por hardware
Consumo medio / máximo133 W / 190 W
AlimentaciónDos fuentes de CA redundantes de 450 W, de 100 a 240 V
Medidas (alto × ancho × fondo)1,70 × 17,15 × 14,15 pulgadas
Peso15,5 libras (25 con el embalaje)
MontajeRack de 19 pulgadas, 1 U
Temperatura de usoDe 0 a 40 °C
MTBF22 años

El PA-3410 es el menor de la serie PA-3400 de Palo Alto Networks, cortafuegos de rack que la marca pone como pasarela de conexiones rápidas a internet. Va por encima de la serie PA-1400. Lo común de la marca (PAN-OS, App-ID y suscripciones) está en la guía de Palo Alto Networks; aquí va lo de este modelo.

Qué cifra mirar

La ficha da tres cifras de rendimiento, medidas con PAN-OS 12.1 y tráfico mixto de aplicaciones:

  • Cortafuegos, 14 Gbps: ya con App-ID, el reconocimiento de aplicaciones, y el registro encendidos, así que se parece más a la cifra de NGFW de otras marcas que a la de «solo cortafuegos» (qué es un NGFW).
  • Prevención de amenazas, 7,5 Gbps: con App-ID, IPS, antivirus, antispyware, WildFire, bloqueo de archivos y registro. Es la que hay que comparar con la conexión si se usan las suscripciones.
  • VPN IPsec, 6,6 Gbps, medida con transacciones HTTP de 64 KB.

Admite 1,4 millones de sesiones simultáneas y 145.000 nuevas por segundo. Trae un sistema virtual y admite hasta 11, los demás con licencia aparte.

Puertos

Tiene 12 puertos de cobre de 1, 2,5, 5 o 10 Gb, 10 huecos SFP/SFP+ de 1 o 10 Gb y 4 SFP28 de 25 Gb, para fibra (puertos SFP). Ninguno está reservado para la WAN: en PAN-OS cada uno se configura como capa 3, capa 2, cable virtual (modo transparente) o tap. Aparte lleva un puerto de gestión, dos de alta disponibilidad de 1 Gb y uno SFP+ de 10 Gb para lo mismo, y dos consolas (RJ45 y micro-USB). No tiene PoE, y los puertos de 40 y 100 Gb solo los traen el PA-3430 y el PA-3440.

Alimentación y consumo

Va en rack de 19 pulgadas, de 1 U, y pesa 15,5 libras (unos 7 kg). Trae dos fuentes de CA redundantes de 450 W y gasta 133 W de media y 190 W como máximo. Guarda los datos en un SSD de 480 GB y lleva TPM para el arranque seguro. Palo Alto Networks da un tiempo medio entre fallos de 22 años.

Frente al PA-1410 y al PA-3420

PA-1410, PA-3410 y PA-3420 según sus fichas técnicas
PA-1410PA-3410PA-3420
Prevención de amenazas4,5 Gbps7,5 Gbps10 Gbps
Cortafuegos con App-ID8,5 Gbps14 Gbps19 Gbps
VPN IPsec4,1 Gbps6,6 Gbps9,9 Gbps
Sesiones simultáneas945.0001,4 millones2,2 millones
Sistemas virtuales (máximo)61111
PoE4 puertosNoNo

Esto es criterio de esta web: el PA-3410 tiene sentido cuando hacen falta enlaces de 10 o 25 Gb o más de 4,5 Gbps con todo encendido; por debajo, el PA-1410 gasta menos y tiene PoE. Más detalles en la ficha del PA-1410.

Qué pide licencia

El cortafuegos, la VPN IPsec y App-ID funcionan con el equipo. La cifra de prevención de amenazas supone tener las suscripciones de seguridad: Advanced Threat Prevention para el IPS, el antivirus y el antispyware, Advanced WildFire y Advanced DNS Security, explicadas en la guía de Palo Alto Networks. Los sistemas virtuales de más también van con licencia propia.

Soporte y certificación

El PA-3410 no aparece en la tabla oficial de fechas de fin de vida, donde la serie PA-3400 figura como sustituta de las PA-3000 y PA-3200. Admite PAN-OS de la 10.2 a la 12.2, según la tabla de compatibilidad de Palo Alto Networks. La serie PA-3400 figura en el catálogo CPSTIC con PAN-OS 11.2, cualificada para la categoría alta del ENS hasta julio de 2027.

Ficha técnica oficial de la serie PA-3400 (PDF, en la web de Palo Alto Networks)

Documentos oficiales

Preguntas frecuentes

¿Qué diferencia hay entre el PA-3410 y el PA-3420?

Tienen los mismos puertos. El PA-3420 rinde más: 10 Gbps de prevención de amenazas frente a 7,5, 19 Gbps como cortafuegos frente a 14 y 2,2 millones de sesiones frente a 1,4. Los dos admiten hasta 11 sistemas virtuales.

¿El PA-3410 sustituye al PA-3220?

Sí. La tabla de fin de vida de Palo Alto Networks da la serie PA-3400 como sustituta de la PA-3200, que dejó de venderse el 31 de agosto de 2023 y llega al fin de vida el 31 de agosto de 2028.

¿Tiene fecha de fin de venta el PA-3410?

No. No aparece en la tabla de fechas de fin de vida del hardware de Palo Alto Networks, y admite PAN-OS de la 10.2 a la 12.2, la más reciente.

Los modelos que salen aquí

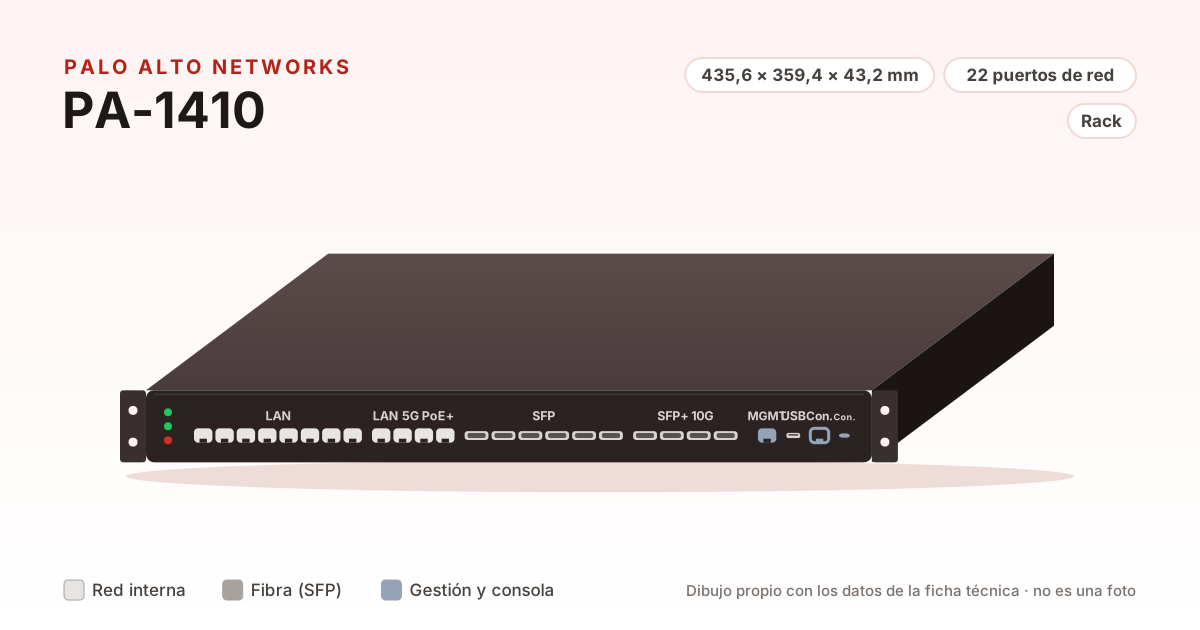
Dibujo del Palo Alto Networks PA-1410 con sus puertos de red según la ficha técnica (no es una foto)

Palo Alto Networks PA-1410

Da 4,5 Gbps con la prevención de amenazas encendida y 8,5 Gbps como cortafuegos con App-ID, con 8 puertos de 1 Gb, 4 de 5 Gb con PoE, 6 SFP y 4 SFP+ de 10 Gb en rack de 1 U. Es la serie que Palo Alto propone en lugar de la PA-800.

Velocidad con todas las protecciones
4,5 Gb/s
Cortafuegos
8,5 Gb/s
Puertos
22