Un IDS (Intrusion Detection System, sistema de detección de intrusiones) mira el tráfico y avisa cuando algo parece un ataque. Un IPS (Intrusion Prevention System, sistema de prevención de intrusiones) hace lo mismo y, además, puede intentar pararlo. Esa es la diferencia: NIST dice que los distingue una sola característica, que el IPS puede responder a la amenaza para impedir que tenga éxito.
Para una pyme, la pregunta práctica no suele ser cuál comprar, sino si activar el IPS que ya trae su cortafuegos y qué le pasa a la velocidad si lo hace.
IDS e IPS, frente a frente
Las diferencias prácticas entre IDS e IPS
| Punto | IDS | IPS |
|---|
| Qué hace | Detecta y avisa | Detecta, avisa y puede cortar |
| Quién actúa | Una persona, al recibir la alerta | El propio sistema, según sus reglas |
| Dónde va normalmente | Puede mirar una copia del tráfico | En línea, con el tráfico pasando a través de él |
| Si se equivoca | Una alerta de más | Puede cortar tráfico legítimo |
| Si se satura | Puede dejar de ver paquetes y perder ataques | Puede frenar o cortar la red |
INCIBE lo resume llamando reactivo al IDS y preventivo al IPS, y añade que muchos proveedores venden productos mixtos, integrados con frecuencia en cortafuegos y UTM. NIST usa una sigla común, IDPS, para hablar de los dos a la vez. Si la ves en una ficha técnica, se refiere a eso.
Qué puede hacer un IPS al detectar algo
Cortar la conexión es lo más conocido, pero NIST agrupa las respuestas en tres tipos:
- Parar el ataque: terminar la conexión o la sesión, o bloquear el acceso desde esa dirección o cuenta, o hacia el equipo atacado.
- Cambiar el entorno: modificar la configuración de otros equipos, como un cortafuegos o un switch, para que bloqueen al atacante.
- Cambiar el contenido: quitar la parte peligrosa y dejar pasar el resto, como eliminar el adjunto infectado de un correo.
Cómo detectan un ataque
NIST describe tres métodos. La mayoría de los productos combinan varios, porque cada uno falla donde otro acierta.
Los tres métodos de detección, según NIST SP 800-94
| Método | Qué compara | Dónde funciona bien | Dónde falla |
|---|
| Firmas | El tráfico con patrones de amenazas conocidas | Ataques ya conocidos | Amenazas nuevas o variantes que no encajan en el patrón |
| Anomalías | La actividad con un perfil de lo que es normal en tu red | Amenazas desconocidas hasta ahora | Muchos falsos positivos, sobre todo en redes variadas o que cambian |
| Análisis de protocolos con estado | Cada protocolo con cómo debería usarse | Secuencias de órdenes que no tienen sentido | Consume muchos recursos y no ve ataques que respetan el protocolo |
La consecuencia práctica de las firmas es que hay que mantenerlas al día, y ahí puede entrar una suscripción. Fortinet, por ejemplo, incluye el IPS entre los servicios de FortiGuard que se pagan con licencia, como se explica en la guía de FortiGate. Antes de comprar un equipo, comprueba qué pasa con el IPS cuando se termina la licencia.
Dónde se colocan
En una red hay dos formas de instalarlos, y de ahí sale gran parte de la diferencia entre detectar y prevenir.
En línea
Todo el tráfico que se vigila tiene que pasar a través del equipo, igual que por un cortafuegos. NIST indica que el motivo es poder bloquear, y que suelen ir en las fronteras entre redes: la salida a internet y los límites entre redes internas que deben estar separadas.
Si el equipo no es a la vez cortafuegos, NIST explica que suele ir en el lado más seguro, porque le llega menos tráfico que analizar. También puede ir en el lado menos seguro, para quitarle carga al cortafuegos.
Pasivo
El equipo recibe una copia del tráfico y nada pasa a través de él. Si se apaga o se atasca, la red sigue funcionando, pero tampoco tiene forma fiable de frenar lo que ya va camino del destino. NIST cita dos formas habituales de obtener esa copia:
- Puerto espejo (spanning port) del switch: fácil y barato, pero con el switch muy cargado o mal configurado puede no ver todo el tráfico.
- Tap de red: una conexión directa al cable, que da una copia de todo lo que circula. Instalarlo suele suponer algo de corte de red.
Las zonas que más suelen interesar son las fronteras entre redes y los segmentos clave, como una DMZ, que NIST pone como ejemplo.
Más allá de la red
Esta guía habla sobre todo de los IDS e IPS de red, que son los que van en un cortafuegos. NIST distingue otros tres tipos:
- De equipo (host-based): se instala en un equipo y vigila su tráfico, sus registros, sus procesos y los cambios en sus archivos. Lo normal es usarlo en servidores públicos o con información sensible.
- Inalámbrico: vigila los protocolos de la red wifi.
- Análisis de comportamiento de red: estudia los flujos de tráfico para detectar lo que genera patrones raros, como un ataque de denegación de servicio.
¿Hace falta un aparato aparte?
Normalmente, no. Fortinet explica que un IPS puede instalarse como equipo independiente o activarse como función dentro de un NGFW, y NIST ya hablaba en 2007 de equipos híbridos de cortafuegos e IDPS. INCIBE también señala que se integran con frecuencia en cortafuegos y UTM. Para una pyme, la ventaja es clara: no suma otro aparato que instalar y mantener.
Tampoco hace falta un producto de marca. Suricata es un motor de IDS e IPS de código abierto, y en OPNsense viene incorporado, como se cuenta en la guía de pfSense y OPNsense.
Lo que le cuesta al cortafuegos
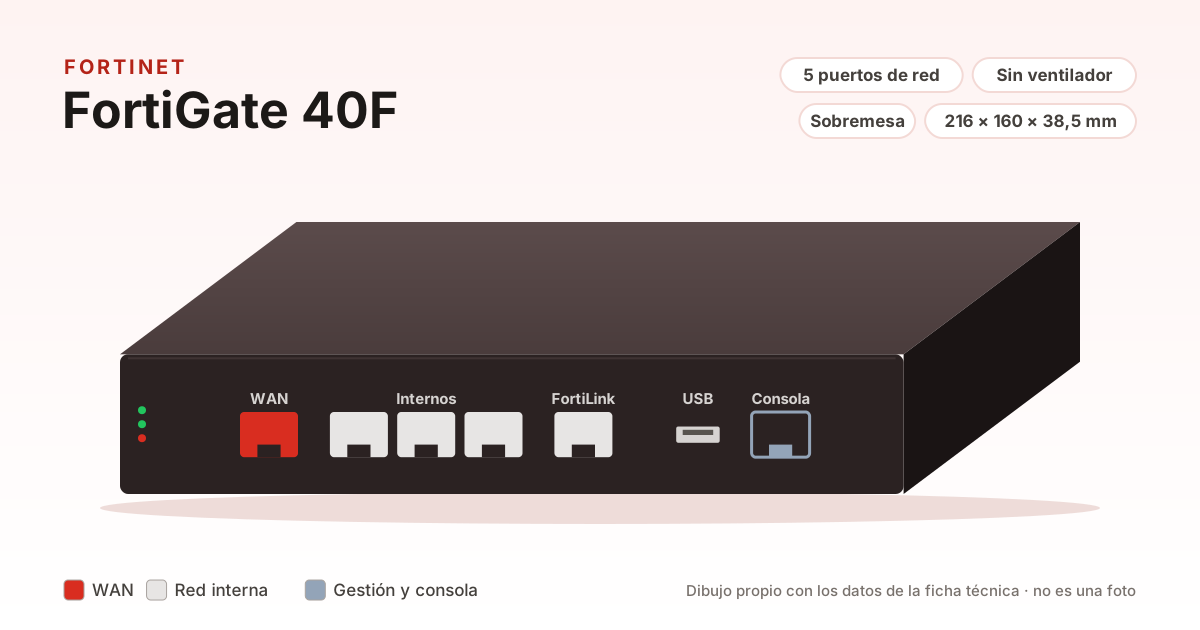
Analizar el contenido del tráfico consume mucho más que filtrar por reglas, y las fichas técnicas lo muestran. Este es el ejemplo del FortiGate 40F, según su ficha de octubre de 2026:
FortiGate 40F: velocidad según lo que tenga que hacer, según su ficha técnica
| Función | Velocidad |
|---|
| Cortafuegos (1518 B UDP) | 5 Gbps |
| IPS | 1 Gbps |
| Inspección SSL (IPS, HTTPS) | 310 Mbps |
Son cifras del fabricante, medidas en sus condiciones, y solo sirven para este modelo. Lo que vale para cualquier marca es el método: al elegir equipo, mira la línea de IPS o de protección frente a amenazas, no la cifra grande de cortafuegos. Si tu línea de internet supera esa velocidad, el IPS será lo que te limite.
Lo que un IPS no resuelve
NIST es claro en que estos sistemas no detectan con total precisión, y señala varios límites que siguen siendo útiles al planificar:
- Falsos positivos y falsos negativos. No se pueden eliminar del todo, y reducir unos suele aumentar los otros. INCIBE avisa del efecto de un falso positivo en un IPS: si la respuesta es aislar equipos, el error lo notas en la red.
- Hay que ajustarlo. NIST indica que los de red suelen necesitar bastante ajuste y personalización para mejorar su precisión. Con la configuración de fábrica no basta.
- El tráfico cifrado. Un IDPS de red no detecta ataques dentro de VPN, HTTPS o SSH. NIST recomienda analizar el tráfico donde ya esté descifrado, o en el propio equipo. Algunos cortafuegos pueden inspeccionar HTTPS, y la tabla de arriba muestra lo que cuesta.
- La carga. Con mucho tráfico, un sensor pasivo puede perder paquetes y dejar pasar incidentes, y uno en línea puede causar cortes o retrasos.
- Los ataques contra él. INCIBE señala que tanto el IDS como el IPS son vulnerables a ataques de denegación de servicio que pueden dejarlos inoperativos.
La guía de NIST es de 2007. NIST retiró en 2022 el borrador de revisión que publicó en 2012, y dice que avisará cuando empiece una guía nueva, así que esta sigue siendo la versión final. Sirve para entender la tecnología, pero no refleja los productos de hoy: para lo que hace un equipo concreto, manda su ficha técnica.
IDS, IPS, cortafuegos, WAF y SIEM
Estos nombres se confunden porque a menudo van en el mismo aparato o trabajan juntos.
Qué hace cada pieza
| Pieza | Qué hace |
|---|
| Cortafuegos | Permite o bloquea el tráfico según reglas de protocolo, origen y destino. |
| IDS | Analiza el tráfico y avisa de lo sospechoso. |
| IPS | Analiza el tráfico, avisa y puede cortarlo. |
| WAF | Protege aplicaciones web, analizando lo que se les pide. |
| SIEM | Reúne los registros de los demás sistemas, los relaciona y detecta posibles incidentes. |
Si tu empresa está obligada al ENS
El Esquema Nacional de Seguridad incluye la medida op.mon.1, detección de intrusiones, que pide herramientas de detección o prevención en las tres categorías, basadas en reglas desde la media y con procedimientos de respuesta en la alta. Está explicada en la guía del ENS y los cortafuegos, con el resto de medidas que afectan a estos equipos.
Cómo empezar, si te compensa
Esto es criterio de esta web, no de las fuentes citadas, y da por hecho una pyme con un solo cortafuegos:
- Mira si tu cortafuegos ya lo trae y si la licencia está en vigor. Puede que ya lo estés pagando sin tenerlo activado.
- Comprueba la velocidad con IPS en la ficha del modelo y compárala con tu línea de internet.
- Empieza solo con alertas, si tu producto lo permite. OPNsense, por ejemplo, tiene un modo solo de alertas y otros que además descartan paquetes, y la regla tiene que tener la acción de descartar. Unos días de alertas enseñan qué se dispararía con tu tráfico real.
- Pasa a bloquear poco a poco, empezando por las reglas de amenazas más graves.
- Elige bien la interfaz. La documentación de OPNsense explica que usar la de internet en modo IPS no suele mejorar la seguridad, porque lo que entra ya lo descarta el cortafuegos por defecto. Además, tras la traducción de direcciones no sabrías qué equipo interno provocó la alerta. Si usas otra marca, comprueba qué recomienda su documentación.
- Decide quién lee las alertas. Un IDS que nadie mira no protege de nada. Si nadie va a revisarlas, un IPS con pocas reglas bien elegidas puede encajar mejor.