
FortiGate 30G: el FortiGate más pequeño, con 500 Mb/s protegidos
El FortiGate 30G es el FortiGate más pequeño de la serie G: 500 Mb/s con todas las protecciones encendidas, 4 Gbps solo como cortafuegos y 4 puertos de 1 Gb. Es para tiendas y oficinas muy pequeñas, con algunas funciones menos que sus hermanos.
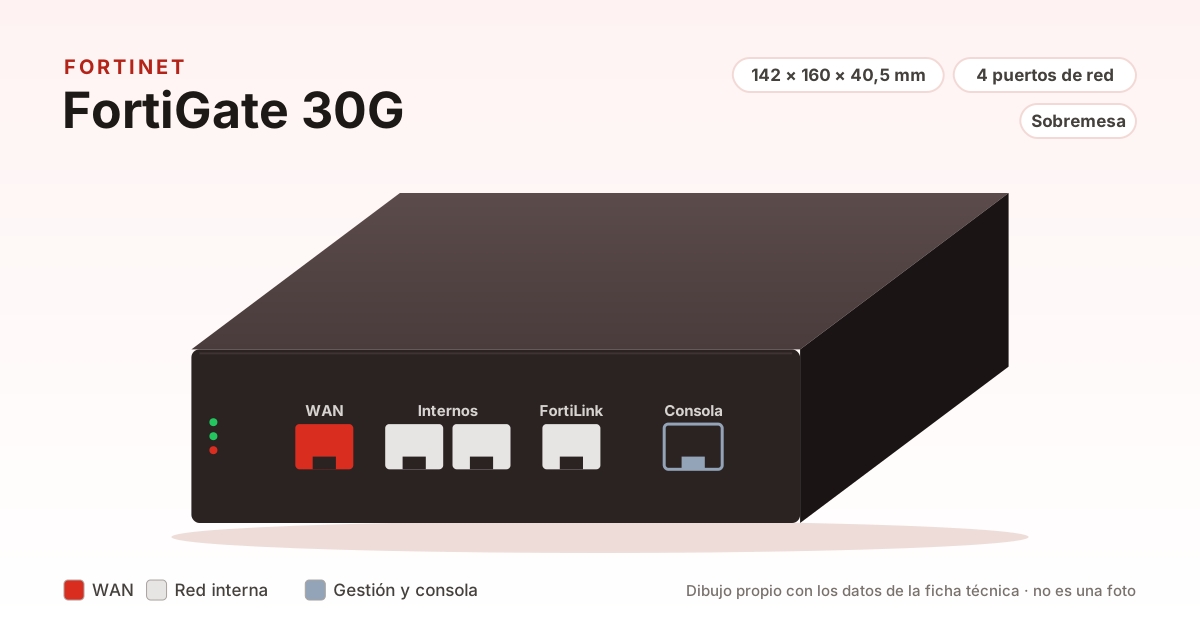 Dibujo propio con los puertos de la ficha técnica oficial
- Velocidad con todas las protecciones
- 500 Mb/s
- Cortafuegos
- 4 Gb/s
- Puertos de red
- 4

Para fibras de hasta 300 Mb/s con todas las protecciones
El FortiGate más pequeño: 500 Mb/s con la protección completa encendida y 4 Gbps solo como cortafuegos, con 4 puertos de 1 Gb. No tiene VPN SSL, dominios virtuales, USB ni algunas funciones de los paquetes FortiGuard.
- Velocidad con todas las protecciones 40 %
- 5,9
- Años de soporte 25 %
- 6
- Puertos 20 %
- 4
- Certificaciones 15 %
- 8
- Tiendas, consultas o despachos con fibra de hasta 500 Mb/s y la protección completa encendida
- Sucursales pequeñas que se unen con la sede por VPN IPsec
- Necesitas más de cuatro puertos, PoE o fibra
- Quieres la desinfección de archivos (CDR), el filtrado de vídeo o el CASB en línea, que la ficha da como no disponibles en el 30G
- Necesitas VPN SSL o dominios virtuales
Rendimiento
- CortafuegosIPv4 Firewall Throughput (1518 / 512 / 64 byte UDP packets): 4 / 4 / 3,9 Gbps 4 Gb/s
- Control de aplicacionesApplication Control Throughput (HTTP 64K) 830 Mb/s
- Prevención de intrusiones (IPS)IPS Throughput (Enterprise Traffic Mix) 800 Mb/s
- Cortafuegos de nueva generación (NGFW)NGFW Throughput (cortafuegos, IPS y control de aplicaciones) 570 Mb/s
- Protección completaThreat Protection Throughput (cortafuegos, IPS, control de aplicaciones y antimalware) 500 Mb/s
- Inspección SSL (IPS)SSL Inspection Throughput (IPS, avg. HTTPS) 400 Mb/s
- VPN IPsecIPsec VPN Throughput (512 byte, AES256-SHA256) 3,5 Gb/s
Escala logarítmica. Fuente: la ficha técnica oficial de la serie FortiGate y FortiWiFi 30G, consultada el 16 de noviembre de 2026. Sesiones simultáneas (TCP): 600.000 · Sesiones nuevas por segundo (TCP): 30.000 · Políticas de cortafuegos: 2.000 · Túneles VPN IPsec entre sedes: 200 · Túneles VPN IPsec de clientes: 250 · VPN SSL: No (— en la ficha) · Dominios virtuales (VDOM): No admitidos · FortiSwitch gestionados (máximo): 8 · FortiAP gestionados (total / en túnel): 16 / 8.
Puertos
- WAN (internet)
- Red interna
- Gestión
- 4 RJ45 de 1 Gb
La ficha da 4 puertos GE RJ45: 1 WAN, 2 internos y 1 FortiLink, que sirve para gestionar un FortiSwitch y se puede usar como un puerto normal (la tabla de pedidos de la misma ficha los cuenta como 3 internos y 1 WAN). No tiene puertos USB, PoE ni de fibra.
Cómo se conecta
Como router Recomendado entre la fibra y tu red
Lo que ganas
- Ve y filtra todo lo que entra y sale de la red
- Puede separar la red en zonas (invitados, servidores, cámaras)
Lo que pierdes
- Hay que configurar en él la conexión a internet
- Si se apaga, la red se queda sin internet
Transparente en modo puente, sin cambiar la red
Lo que ganas
- Se pone sin tocar las direcciones de la red ni el router que ya hay
Lo que pierdes
- Algunas funciones de router no se usan en este modo (la documentación del fabricante dice cuáles)
Certificaciones
- Catálogo CPSTIC Cualificado (ENS categoría alta) y aprobado hasta Confidencial Entrada «FortiGate - Familia G FortiOS 7.2» del catálogo del CCN, que nombra el FortiGate-30G, el 31G y los FortiWifi-30G y 31G. FortiOS 7.2 · desde 2026-02 · válido hasta 2028-07 Ver el registro oficial de Catálogo CPSTIC (se abre en otra pestaña) ↗
Seguridad y soporte
-
Grave
Fallo en el servicio OSPF de FortiOS
Permitía a un atacante sin autenticar difundir anuncios de rutas OSPF (LSA) con una petición manipulada.
-
Grave
Fallo en el servidor SSH de FortiOS
Permitía a un atacante sin autenticar saltarse el inicio de sesión con credenciales manipuladas, si está activado GPC OS Login.
FortiGate de sobremesa con todas las protecciones
- Sobremesa
- Sobremesa
- Sobremesa
- Sobremesa
- Sobremesa
- Sobremesa
- Sobremesa
- Sobremesa
¿Te quedas corto? Fortinet FortiGate 40F → 600 Mb
La cifra de cada fabricante con todas las protecciones encendidas, de su ficha técnica oficial. Cada marca la mide a su manera.
Frente a sus rivales
| Dato | Fortinet FortiGate 30G | WatchGuard Firebox T125 | WatchGuard Firebox T45 | Zyxel ZyWALL ATP200 |
|---|---|---|---|---|
| Velocidad con todas las protecciones | 500 Mb/s | 510 Mb/s | 557 Mb/s | 600 Mb/s (la mejor) |
| Cortafuegos | 4 Gb/s (la mejor) | 3,06 Gb/s | 3,94 Gb/s | 2 Gb/s |
| Puertos | 4 | 5 | 5 | 7 (la mejor) |
En verde, la mejor de cada fila.
Datos clave
| Sistema | FortiOS |
|---|---|
| Procesador de seguridad | SoC4 |
| Versiones | FortiGate 31G, con un SSD de 30 GB; FortiWiFi 30G y 31G, con wifi 6 (802.11ax) de doble radio, 2,4 y 5 GHz |
| Almacenamiento | No (30 GB SSD en el 31G) |
| TPM | Sí |
| Consumo medio / máximo | 6,8 W / 8,2 W (31G: 8,1 W / 9,3 W) |
| Alimentación | Adaptador externo, 12 V CC y 2 A |
| Medidas (alto × ancho × fondo) | 40,5 × 142 × 160 mm |
| Peso | 0,6 kg |
| Temperatura de uso | De 0 a 40 °C |
| Montaje | Sobremesa o pared (el soporte de pared se compra aparte) |
| Alta disponibilidad | Activo-pasivo y activo-activo |
El FortiGate 30G es el cortafuegos más pequeño de la serie G de Fortinet, pensado para una tienda, una consulta o un despacho, o para una sucursal pequeña que se une por VPN con la sede. Lo común a toda la gama (FortiOS, las licencias FortiGuard y los demás modelos) está en la guía de FortiGate; aquí va solo lo de este modelo.
Qué cifra mirar
La ficha da varias cifras de rendimiento, y no todas sirven para elegir:
- Cortafuegos, 4 Gbps: el tráfico solo filtrado, con paquetes UDP de laboratorio. Es la cifra más alta y la que menos dice de una oficina real.
- IPS, 800 Mb/s, y NGFW, 570 Mb/s: con la prevención de intrusiones y, en el NGFW, también el control de aplicaciones. Fortinet las mide con su mezcla de tráfico de empresa y el registro encendido.
- Protección completa, 500 Mb/s: cortafuegos, IPS, control de aplicaciones y antimalware a la vez. Es la que hay que comparar con la fibra contratada si se quieren todas las protecciones.
- Inspección SSL, 400 Mb/s: lo que da cuando además abre el tráfico HTTPS para revisarlo. Si se activa para toda la red, es el techo real.
Para unir sedes, la VPN IPsec llega a 3,5 Gbps con paquetes de 512 bytes, con hasta 200 túneles entre pasarelas y 250 de clientes. Qué es cada protección se explica en qué es un NGFW.
Puertos
Trae solo 4 puertos de cobre de 1 Gb: uno WAN, dos internos y uno FortiLink, que sirve para gestionar un FortiSwitch desde el cortafuegos y se puede usar como un puerto más. Si hacen falta más tomas, hay que ponerle un switch detrás. No hay huecos SFP de fibra, PoE, un segundo puerto WAN ni puertos USB; para gestionarlo tiene la consola RJ45. Va con un adaptador de corriente externo y se puede poner en la mesa o colgar en la pared con un soporte que se vende aparte.
La misma ficha incluye el 31G, igual pero con un SSD de 30 GB para guardar registros en el propio equipo, y las versiones con wifi 6, FortiWiFi 30G y 31G.
Lo que no tiene
El 30G es más barato que sus hermanos y la ficha deja claro dónde recorta:
- Sin VPN SSL: la ficha no da ni usuarios ni velocidad de VPN SSL. El acceso de los que trabajan fuera va por VPN IPsec; las opciones están en WireGuard, OpenVPN o IPsec.
- Sin dominios virtuales (VDOM): no se puede partir en varios cortafuegos lógicos.
- Funciones de los paquetes que no funcionan: la desinfección de archivos (Content Disarm and Reconstruct), el filtrado de vídeo y el CASB en línea no están disponibles en la serie 30G con ninguna versión de FortiOS, según la nota de la tabla de suscripciones.
Sin suscripción funcionan el cortafuegos, la VPN IPsec, el SD-WAN y el enrutamiento. El IPS, el antimalware y el filtrado web necesitan los servicios FortiGuard, que se venden sueltos o en paquetes; qué lleva cada uno está en la guía de FortiGate.
Soporte y certificación
Fortinet publica las fechas de fin de venta y de soporte en su portal de soporte, que pide una cuenta, y no se han podido comprobar. La ficha técnica consultada es de abril de 2026. Para la Administración, la entrada de la familia G con FortiOS 7.2 del catálogo CPSTIC nombra el 30G, el 31G y los FortiWiFi 30G y 31G, cualificados para la categoría alta del ENS hasta julio de 2028.
Ficha técnica oficial del FortiGate 30G (PDF, en la web de Fortinet)
Documentos oficiales
- Ficha técnica de la serie FortiGate y FortiWiFi 30G (PDF) Inglés · fortinet.com
Preguntas frecuentes
¿Cuánta conexión aguanta el FortiGate 30G con todo activado?
Su ficha técnica da 500 Mb/s de protección contra amenazas, con cortafuegos, IPS, control de aplicaciones y antimalware encendidos y el registro activado. Solo como cortafuegos llega a 4 Gbps.
¿Qué no tiene el FortiGate 30G?
Según su ficha, no tiene VPN SSL, dominios virtuales (VDOM) ni puertos USB. Además, la desinfección de archivos (CDR), el filtrado de vídeo y el CASB en línea no están disponibles en la serie 30G con ninguna versión de FortiOS, aunque vayan en el paquete de licencias.
¿Qué diferencia hay entre el FortiGate 30G y el 31G?
El 31G lleva un SSD de 30 GB para guardar registros en el propio equipo; las cifras de rendimiento y los puertos son los mismos. Las versiones con wifi 6 se llaman FortiWiFi 30G y 31G.
Fuentes
- Fortinet: ficha técnica de la serie FortiGate y FortiWiFi 30G (FGFWF-30G-DAT-R07-20260414, PDF, en inglés)
- Fortinet Document Library: modos NAT/ruta y transparente (System)
- CCN: CPSTIC, FortiGate familia G (FortiOS 7.2)
- FortiGuard PSIRT: FG-IR-26-267, OSPF de FortiOS
- FortiGuard PSIRT: FG-IR-26-269, SSH de FortiOS